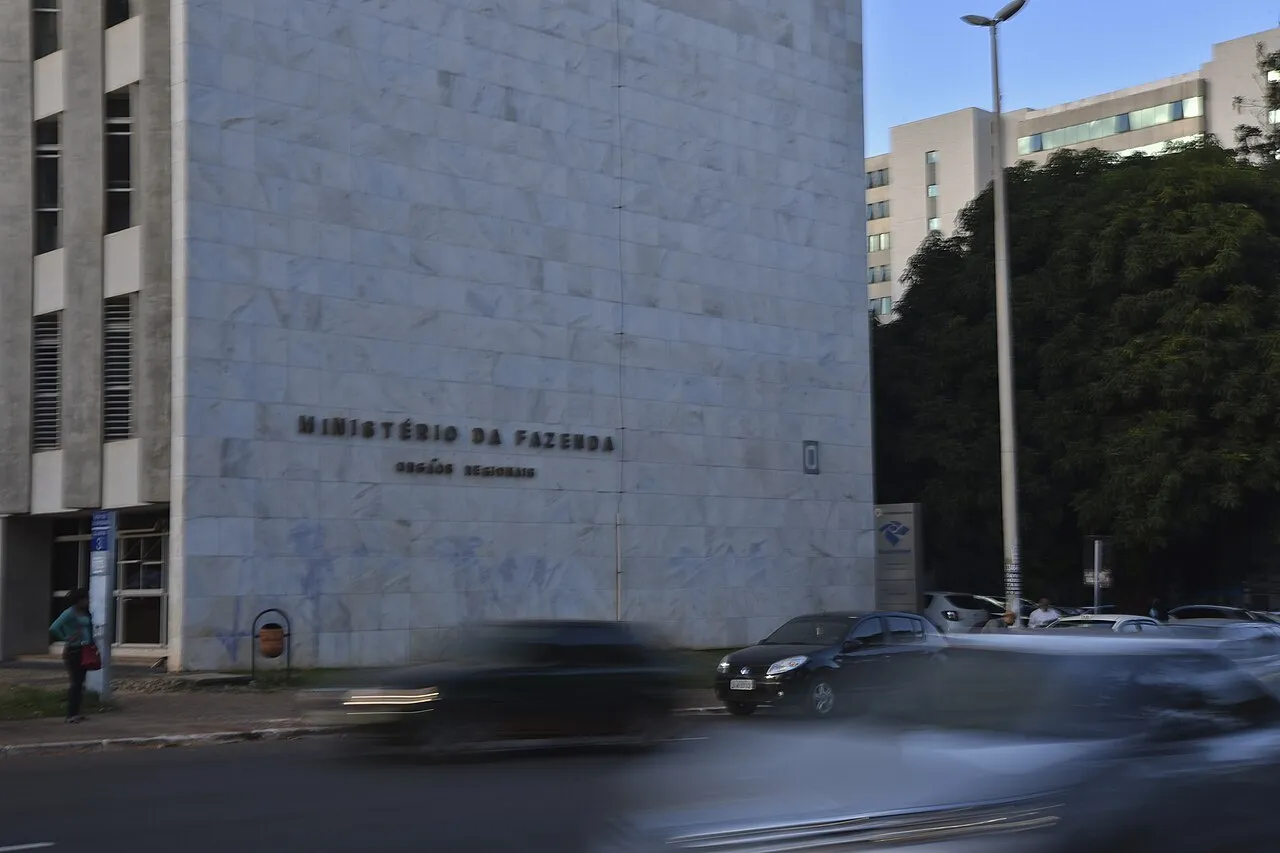
O Tesouro Nacional confirmou que um invasor acessou, sem autorização, dados pessoais guardados em duas de suas bases. Foram cerca de 30 mil cadastros de usuários e cerca de 4 mil chaves Pix ligadas a beneficiários de pagamentos do governo federal.
O órgão diz que o acesso foi identificado em 4 de novembro, quando a equipe de segurança notou movimentação não autorizada, e que os mecanismos de monitoramento permitiram conter a invasão. A informação só se tornou pública na quarta-feira (12), oito dias depois.
O que foi acessado
A primeira base é a de cadastros do portal e-Serviços, usado por quem precisa de serviços do Tesouro. Dela saíram nomes completos, CPFs e endereços de e-mail de cerca de 30 mil registros.
A segunda é uma ferramenta interna de consultas analíticas. Ali estavam as cerca de 4 mil chaves Pix de destinatários de pagamentos federais, além de informações sobre pagamentos já realizados.
O Tesouro afirma que não houve impacto financeiro, movimentação indevida de recursos nem comprometimento dos sistemas estruturantes de administração das finanças públicas — aqueles que executam o orçamento e processam os pagamentos da União.
O risco está no telefone, não na conta
Nada do que foi acessado permite, sozinho, movimentar dinheiro: uma chave Pix é um endereço de recebimento, não uma senha. O risco apontado pelo próprio órgão é outro, e é o mais comum hoje — a engenharia social.
Com nome completo, CPF, e-mail e o registro de um pagamento recebido do governo, um golpista consegue montar uma abordagem convincente, que cita dados verdadeiros para pedir senha, confirmação ou transferência. O Tesouro recomenda "atenção a eventuais contatos ou mensagens suspeitas que solicitem informações pessoais, senhas ou pagamentos" e lembra que nenhum órgão público pede senha por telefone ou aplicativo de mensagens.
O que vem agora
O caso foi comunicado à Autoridade Nacional de Proteção de Dados (ANPD) e ao CTIR Gov, o centro do governo federal para resposta a incidentes cibernéticos. O Tesouro reforçou o monitoramento da rede, adotou medidas adicionais de proteção e abriu uma investigação técnica para determinar a origem e a extensão do acesso.
A autoria não foi divulgada, e o órgão não informou se os titulares dos dados atingidos serão notificados individualmente — procedimento previsto na Lei Geral de Proteção de Dados quando o incidente pode gerar risco relevante.
Com informações de Olhar Digital, Brasil 247 e g1.